AWS ve Azure görünürlüğü
Hesaplar, bölgeler ve kaynaklar normalleştirilmiş bir envanterde.
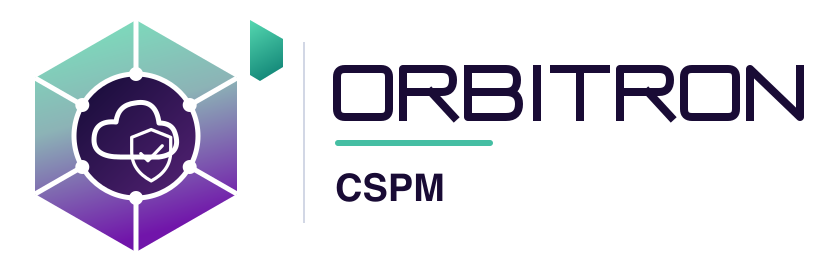
Herkese açık erişimden şifrelemeye ve yetkilere kadar AWS ve Azure kaynaklarındaki yanlış yapılandırmaları, önem derecesi ve kaynak bağlamıyla bulun.
Yetenekler
Hesaplar, bölgeler ve kaynaklar normalleştirilmiş bir envanterde.
Erişim, şifreleme, ağ ve herkese açık maruziyet kontrolleri.
Her bulgu kaynağı, hesabı ve ihlal ettiği politikayı gösterir.
Sağlayıcı güvenlik bulgularını aynı inceleme akışına alın.
Denetimler için kontrol sonuçlarını zaman içinde takip edin.
Playbook'lardan düzeltmek için Cloud Operations ve Cloud Automation ekleyin.
Orbitron modülleriyle kurulu
Her Orbitron ürünü, aynı agent üzerinde çalışan platform modüllerinden oluşur. Sonradan eklediğiniz ürünler, sahip olduğunuz modülleri yeniden kullanır.
 Cloud VisibilityGörünürlük · CLVIS
 Cloud SecurityGüvenlik · CLSEC
 Compliance ManagementGüvenlik · COMP
Opsiyonel eklentiler
 Asset Visibility
 Alert Management
 Cloud Automation
 Cloud Management
 Command Engine
Lisanslama
Faturalanan cloud kaynağı başına.
Yıllık abonelik, ortamınıza göre fiyatlandırılır. Birlikte alınan ürünler ortak modüllerini paylaşır.
Fiyat talep etHer abonelikte dahil
Birlikte çalışır
 Cloud ve ContainerOrbitron Cloud OperationsCloud kaynaklarında kontrollü değişiklik.
 Güvenlik OperasyonlarıOrbitron Compliance PostureCIS benchmark'larına ve kendi politikalarınıza karşı sürekli kontrol.
 Cloud ve ContainerOrbitron Container SecurityContainer'lar için image riski, runtime tespiti ve izolasyon.
Demo talep edin, sizinkine benzer bir altyapı üzerinde gösterelim.