On-premise güvenlik ve BT operasyon platformu

Tek Platform.
Birleşik Kontrol.

Güvenlik, görünürlük, yönetim ve otomasyon, kendi veri merkezinizde.

Orbitron, birbirinden kopuk araçların yerini tek agent ve tek kontrol düzlemiyle alır: fiziksel hostlardan ve sanal makinelerden container, Kubernetes ve multi-cloud ortamlara kadar.

Demo Talep Et
  • On-premise
  • Tek agent
  • Linux · Windows
  • Container · Kubernetes · OpenShift · Rancher
  • AWS · Google Cloud · Azure · Huawei Cloud
  • Oracle Cloud · Alibaba Cloud · DigitalOcean · Hetzner
18ürün, tek platformda
1agent, her katman için
20.000+uç noktada üretimde
100%on-premise

Veri nasıl akar

Her kaynaktan doğru aksiyona.

Birleşik izleme ve otomatik müdahale

Veri kaynakları

Orbitron Agent
Syslog
API ve Webhook
Dosya Transferi
SNMP
NetFlow

Toplama ve korelasyon

Toplama ve Korelasyon Normalleştir · Zenginleştir · Olayları ilişkilendir

Analitik ve görünürlük

Gerçek zamanlı izleme Sistem · Ağ
Görünürlük ve SIEM Birleşik görünüm · İlişkili olaylar

Alarmlar

Sistem alarmları
Güvenlik alarmları

Hedefler

Resolve ITSMOtomatik kayıt açma
SIEMGüvenlik bildirimleri
SOAR / Otomasyonİzole et, engelle, düzelt

Platform konsolidasyonu

18 ürün. Tek platform.

Bugün ihtiyacınız olan ürünle başlayın. Tüm ürünler aynı agent ve konsol üzerinde çalışır; yeni bir ürün eklemek yeni bir kurulum değil, bir lisans değişikliğidir.

Tek agent. 30 modül. Her katman.

Güvenlik, görünürlük, yönetim ve otomasyon aynı veriyi paylaşır.

Güvenlik

Runtime tehdit tespiti, MITRE ATT&CK etiketli olay korelasyonu, uygulama ve cihaz kontrolü, otomatik müdahale.

Endpoint SecurityContainer SecurityCloud SecurityVulnerability ManagementCompliance ManagementApplication ControlDevice ControlRule Engine (Correlation)Alert Management

Görünürlük

Host, container ve pod telemetrisi, varlık ve yazılım envanteri, davranış baseline'ları, ağ ve bağımlılık haritaları.

Endpoint VisibilityContainer VisibilityCloud VisibilityNetwork VisibilityAsset VisibilityLog CollectorSNMP CollectorNetFlow Collector

Yönetim

Tarayıcı tabanlı shell ve masaüstü, dosya işlemleri, yama yönetimi, servis masası ve secret/sertifika kasası.

Endpoint ManagementContainer ManagementCloud ManagementRemote ConnectionVault ManagementSecure File TransferPatch ManagementResolve (ITSM)

Otomasyon

İstek üzerine, zamanlanmış ya da alarm tetikli CommandEngine playbook'ları; CI/CD güvenlik taraması; API ve webhook entegrasyonları.

Endpoint AutomationContainer AutomationCloud AutomationCommand EngineIntegrations
Fiziksel hostlarSanal makinelerContainer'larKubernetes · OpenShiftMulti-cloud

Neden Orbitron

Verisini başkasının bulutuna gönderemeyen ekipler için.

Tasarımından on-premise

Tüm ürünler sizin veri merkezinizde çalışır; telemetri, loglar ve kimlik bilgileri ağınızdan çıkmaz. AssistAI da orada çalışır, dilerseniz Orbitron Cloud'da size özel bir tenant'ta.

Host ve container izolasyonu

Ele geçirilmiş bir host'u tek aksiyonla ağdan izole edin ya da host hizmet vermeye devam ederken yalnızca tek bir container'ı izole edin. İnceleme için Orbitron yönetim kanalı açık kalır.

Açık servis olmadan uzaktan operasyon

Açık SSH, RDP ya da WinRM yerine agent üzerinden shell, masaüstü ve dosya erişimi. Oturumlar onaylanır, kaydedilir ve tekrar izlenebilir; kimlik bilgileri kasadan enjekte edilir, asla gösterilmez. Operatör sayısı sınırsızdır.

Altyapınızda kalan yapay zekâ

AssistAI, Orbitron'un kendi modelini kendi GPU sunucunuzda ya da size özel bir tenant'ta çalıştırır. Harici model çağrısı yok, ortamınızdan çıkan prompt yok.

Orbitron uygulamada

Her ekip için tek operasyon ekranı.

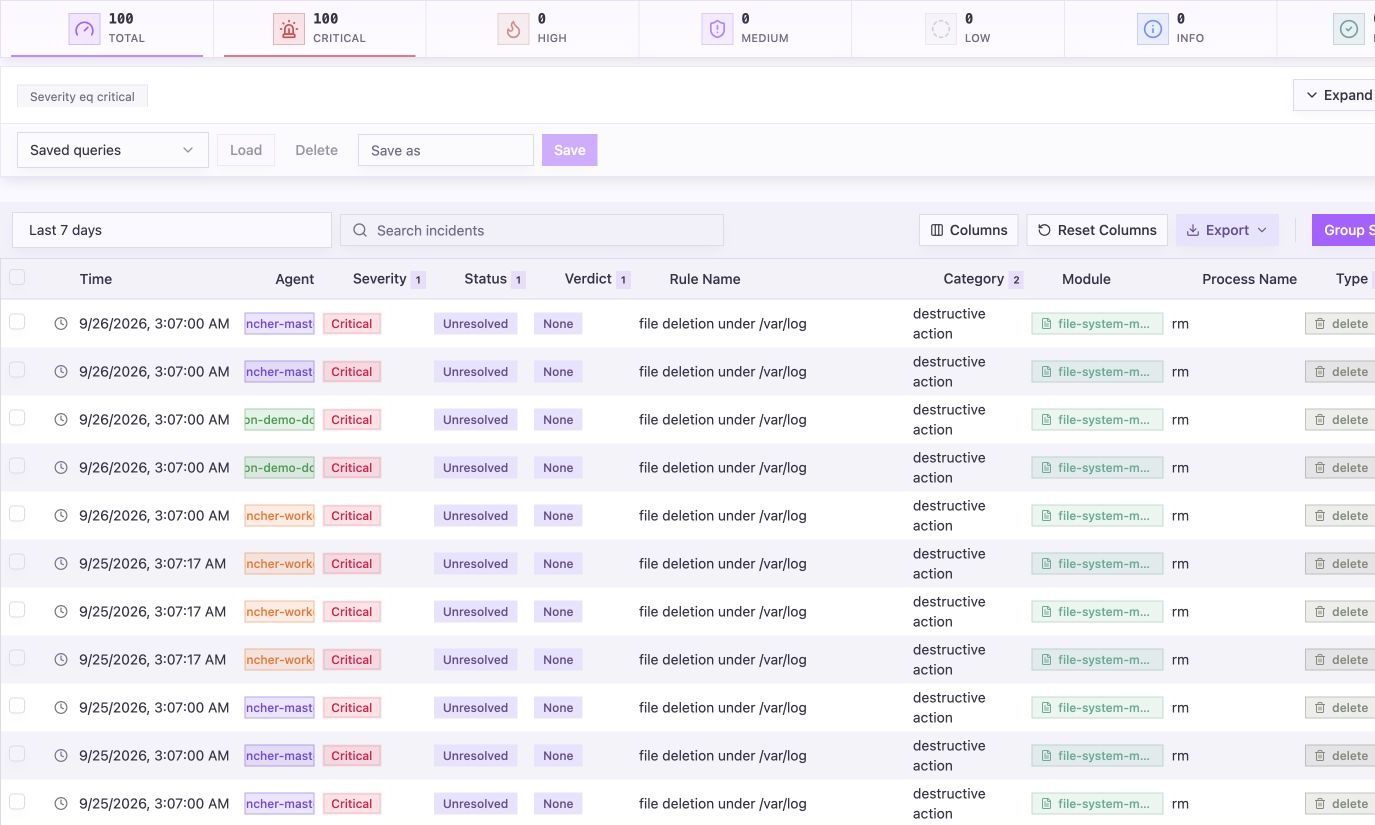
Orbitron SIEM olay ekranı

Olaylar tek yerde: host ve container telemetrisi, kayıtlı aramalar, kural ve önem derecesine göre öncelik.

Nasıl kurulur

Bir kez kurun. Lisansla büyüyün.

  1. Platformu on-premise kurun

    Orbitron sunucuları sizin veri merkezinizde çalışır. Agent'lar platforma dışarı doğru bağlanır; uç noktalarda gelen yönetim portu açmanız gerekmez.

  2. Tek agent dağıtın

    Aynı agent Linux ve Windows hostları, sanal makineleri, container'ları ve Kubernetes node'larını kapsar. Edge collector'lar syslog, SNMP ve NetFlow kaynaklarını ekler.

  3. Ürünleri ihtiyaç duydukça açın

    Yeni ürünler, çalışan agent'larınızda lisansla etkinleşir. Workload lisansı varsa container kapsamı otomatik başlar.

AssistAI

Ağınızdan hiç çıkmayan bir analist asistanı.

AssistAI, güvenlik ve operasyon işleri için ince ayar yapılmış Orbitron'un kendi modeli üzerine kuruludur. Kendi GPU sunucunuzda ya da Orbitron Cloud'da paylaşımlı veya dedicated GPU ile size özel bir tenant'ta çalıştırın.

  • Tespit kurallarını, sorguları ve playbook'ları sade bir dille yazdırın
  • Olayları özetleyin, zaman çizelgesini çıkarın
  • Önerilen aksiyonlarla inceleme asistanı
  • Harici yapay zekâ sağlayıcılarına bağlantı yok
AssistAI'yi demoda görün

Orbitron nerede

Verisini yanında tutan ekipler için.

Bankacılık ve finans

Veriyi dışarı göndermeden on-premise tespit, denetime hazır uzaktan erişim ve uyum kanıtı.
Sağlık

Hasta verisi tutan sistemleri ağınızın içinde tutun: iş istasyonlarını ve sunucuları izleyin, yamalayın, kontrol edin ve her uzak oturumu denetleyin.
Perakende ve POS ağları
Binlerce POS terminalini kilitleyin, bakım pencerelerinde yamalayın ve tek konsoldan uzaktan destekleyin.

Küçük işletmeler

Tek ürünle, küçük bir kurulumla başlayın. Modüler lisanslama sayesinde büyüdükçe aynı agent üzerine yeni ürünler ekleyin.

Üretim

BT ve OT ağlarını tek yerde görün: fabrika ağları için SNMP ve NetFlow görünürlüğü, mühendislik iş istasyonlarında cihaz kontrolü ve port açmadan onaylı, kayıtlı tedarikçi erişimi.

Orbitron'u kendi ortamınızda görmeye hazır mısınız?

Güvenliği birleştirin, operasyonları sadeleştirin ve riski kendi altyapınızda azaltın.